Код модели: FPR1120-NGFW-K9
Розничная цена: US$2,137.00
Напишите нам, чтобы получить специальную цену: [email protected]
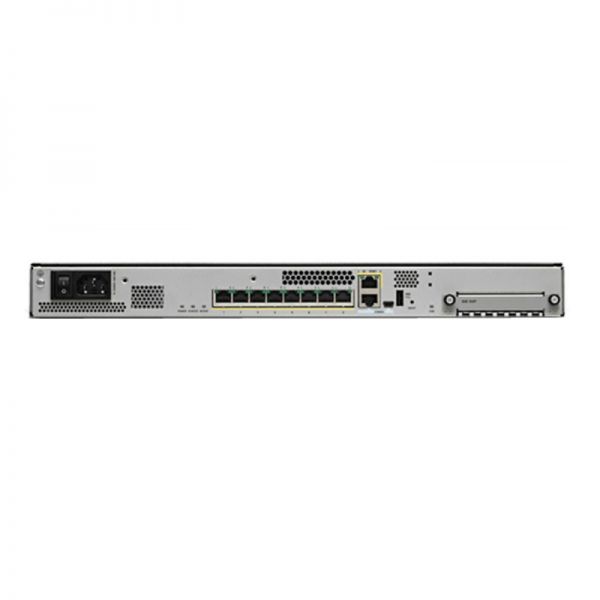
FPR1120-NGFW-K9 — межсетевой экран нового поколения Cisco Firepower 1120 NGFW Appliance, 1U, с 8 интерфейсами RJ45 и 4 интерфейсами SFP. Cisco Firepower 1000 Series — семейство из трех платформ класса NGFW (Next-Generation Firewall), ориентированных на защиту от угроз и обеспечивающих бизнес-устойчивость благодаря высокому уровню защиты. Они сохраняют высокую производительность при включенных расширенных функциях защиты от угроз. Диапазон производительности серии 1000 подходит для сценариев от малых офисов, домашних офисов и удаленных филиалов до периметра интернета. Платформы серии 1000 работают под управлением Cisco Firepower Threat Defense (FTD).
Краткие характеристики
В таблице 1 приведены краткие характеристики.
|
Модель |
FPR1120-NGFW-K9 |
|
NGFW |
1,5 Гбит/с |
|
Система предотвращения вторжений нового поколения (NGIPS) |
1,5 Гбит/с |
|
Интерфейсы |
8 x RJ45, 4 x SFP |
|
Форм-фактор (юниты стойки) |
1RU |
|
Габариты (В x Ш x Г) |
1,72 x 17,2 x 10,58 дюйма |
Подробности товара
Таблица 2 содержит технические характеристики производительности и ключевые функции Cisco Firepower 1000 с образом Cisco Firepower Threat Defense.
|
Возможности |
1010 |
1120 |
1140 |
|
Пропускная способность: межсетевой экран (FW) + Application Visibility and Control (AVC) (1024B) |
650 Мбит/с |
1,5 Гбит/с |
2,2 Гбит/с |
|
Пропускная способность: FW + AVC + система предотвращения вторжений (IPS) (1024B) |
650 Мбит/с |
1,5 Гбит/с |
2,2 Гбит/с |
|
Максимум одновременных сессий, с AVC |
100K |
200K |
400K |
|
Максимум новых соединений в секунду, с AVC |
6K |
15K |
22K |
|
Transport Layer Security (TLS) |
150 Мбит/с |
700 Мбит/с |
1 Gbps |
|
Пропускная способность: NGIPS (1024B) |
650 Мбит/с |
1,5 Гбит/с |
2,2 Гбит/с |
|
Пропускная способность IPSec VPN (1024B TCP w/Fastpath) |
300 Мбит/с |
1 Gbps |
1,2 Гбит/с |
|
Максимальное число одноранговых узлов VPN |
75 |
150 |
400 |
|
Cisco Firepower Device Manager (локальное управление) |
Да |
Да |
Да |
|
Централизованное управление |
Централизованная конфигурация, журналирование, мониторинг и формирование отчетов выполняются через Management Center или, альтернативно, в облаке с помощью Cisco Defense Orchestrator |
||
|
AVC |
Стандартный, поддерживает более 4000 приложений, а также геолокации, пользователей и веб-сайты |
||
|
AVC: поддержка OpenAppID для пользовательских детекторов приложений с открытым исходным кодом |
Стандартный |
||
|
Cisco Security Intelligence |
Стандартный, с данными об угрозах по IP, URL и DNS |
||
|
Cisco Firepower NGIPS |
Доступно; может пассивно обнаруживать конечные узлы и инфраструктуру для корреляции угроз и анализа индикаторов компрометации (IoC) |
||
|
Cisco Advanced Malware Protection (AMP) for Networks |
Доступно; обеспечивает обнаружение, блокировку, отслеживание, анализ и локализацию целевого и постоянного вредоносного ПО, охватывая цепочку атаки как во время, так и после атак. Также опционально доступна интегрированная корреляция угроз с Cisco AMP for Endpoints. |
||
|
Песочница Cisco AMP Threat Grid |
Доступно |
||
|
Фильтрация URL: количество категорий |
Более 80 |
||
|
Фильтрация URL: количество категоризированных URL |
Более 280 млн |
||
|
Автоматическое обновление данных об угрозах и сигнатур IPS |
Да: лидирующая в отрасли Collective Security Intelligence (CSI) от Cisco Talos |
||
|
Экосистема сторонних и открытых решений |
Открытый API для интеграции со сторонними продуктами; ресурсы сообщества Snort и OpenAppID для новых и специфических угроз |
||
|
Высокая доступность и кластеризация |
Active/standby |
||
|
Технологии Cisco Trust Anchor |
Платформы Cisco Firepower 1000 Series включают технологии Trust Anchor для обеспечения целостности цепочки поставок и образов ПО. Подробности см. в разделе ниже. |
||
|
ПРИМЕЧАНИЕ: Производительность зависит от включенных функций, состава сетевого трафика и размера пакетов. Производительность может меняться с выходом новых версий ПО. Для подробных рекомендаций по подбору обратитесь к представителю Cisco. |
|||
Сравнить с похожими товарами
В таблице 3 приведено сравнение.
|
Модель |
NGFW |
Система предотвращения вторжений нового поколения (NGIPS) |
Интерфейсы |
|
FPR1010-NGFW-K9 |
650 Мбит/с |
650 Мбит/с |
8 x RJ45 |
|
FPR1120-NGFW-K9 |
1,5 Гбит/с |
1,5 Гбит/с |
8 x RJ45, 4 x SFP |
|
FPR1140-NGFW-K9 |
2,2 Гбит/с |
2,2 Гбит/с |
8 x RJ45, 4 x SFP |
Получить подробную информацию
Есть вопросы по FPR1120-NGFW-K9?
Свяжитесь с нами через Онлайн-чат или [email protected].
Спецификация
Технические характеристики FPR1120-NGFW-K9
Характеристики FPR1120-NGFW-K9 |
|
|
Габариты (В x Ш x Г) |
1,72 x 17,2 x 10,58 дюйма |
|
Форм-фактор (юниты стойки) |
Монтаж в стойку, 1U |
|
Сетевые интерфейсы |
8 x 1000BASE-T |
|
Power over Ethernet |
N/A |
|
Интерфейсы управления |
1x 1000BASE-T 1x последовательный консольный порт (RJ-45) |
|
USB |
1 x USB 3.0 Type-A (500mA) |
|
Хранилище |
1 x 200 GB |
|
Конфигурация блока питания |
Встроенный, один вход AC |
|
Входное напряжение переменного тока |
От 100 до 240V AC |
|
Максимальный входной ток AC |
< 2A при 100V, < 1A при 240V |
|
Максимальная выходная мощность AC |
100W |
|
Частота переменного тока |
50–60 Гц |
|
КПД AC |
>88% при нагрузке 50% |
|
Резервирование |
Нет |
|
Вентиляторы |
1 встроенный вентилятор |
|
Шум |
31.7 dBA при 25C, 56.8 dBA при максимальной производительности системы |
|
Монтаж в стойку |
Кронштейны для монтажа V2-post входят в комплект. |
|
Вес |
8 фунтов (3,6 кг) |
|
Температура: рабочая |
от 32 до 104°F (от 0 до 40°C) |
|
Температура: в нерабочем состоянии |
от -13 до 158°F (от -25 до 70°C) |
|
Влажность: в рабочем состоянии |
90% без конденсации |
|
Влажность: в нерабочем состоянии |
от 10 до 90% без конденсации |
|
Высота: в рабочем состоянии |
9843 ft (макс.) 3000 м (макс.) |
|
Высота: в нерабочем состоянии |
15 000 футов (макс.) |