Код модели: A9K-2T20GE-B
Розничная цена: US$34,546.00
Напишите нам, чтобы получить специальную цену: [email protected]
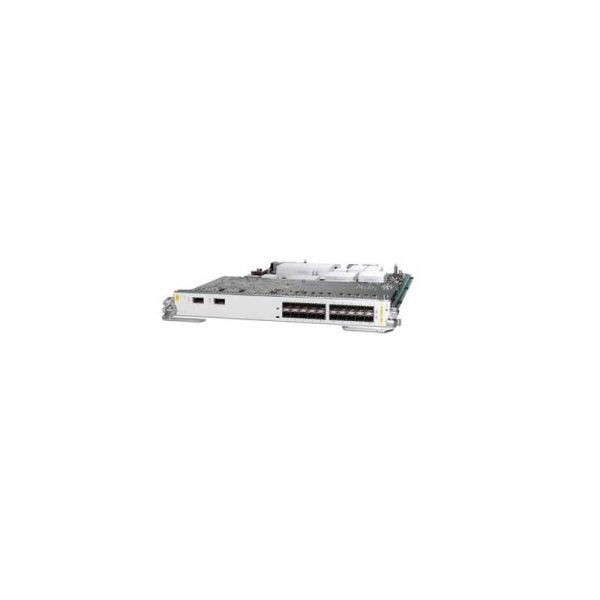
Линейные карты Ethernet Cisco® ASR 9000 Series — это новейшее поколение линейных карт Carrier Ethernet от Cisco, ориентированных на операторов связи. Они обеспечивают экономичные, масштабируемые, высокодоступные периферийные сервисы Ethernet и IP/MPLS (Multiprotocol Label Switching) с линейной скоростью. Линейные карты Cisco ASR 9000 Series A9K-2T20GE-B и другие компоненты платформы Cisco ASR 9000 Series созданы как базовая инфраструктура для масштабируемых сетей Carrier Ethernet и IP/MPLS, поддерживающих прибыльные бизнес-, домашние и мобильные услуги.
Краткие характеристики
На рисунке 1 показан внешний вид A9K-2T20GE-B.
В таблице 1 приведены краткие характеристики.
|
Партийный номер |
A9K-2T20GE-B |
|
Описание товара |
2-Port 10GE, 20-Port GE комбинированная линейная карта с очередью Medium, требуются XFP для 10GE и SFP для GE |
|
Поддерживаемые устройства |
Маршрутизатор Cisco ASR 9000 |
|
Подключение |
10-Mbps, 100-Mbps, 1-Gbps и 10-Gbps, Ethernet 802.3 |
|
Память |
4 ГБ DRAM |
|
Опции |
Каждая линейная карта доступна в варианте low queue, base или extended. |
|
Физические размеры (В x Ш x Г); масса |
14 x 1.72 x 20.5 in. (35.56 x 4.37 x 52.07 cm) от 14 до 19 фунтов (от 6.35 до 8.62 кг) |
|
Питание |
Максимум 350W – 630W (в зависимости от типа карты); типично 310W – 565W (в зависимости от типа карты) |
Поддерживаемые устройства
В таблице 2 приведены поддерживаемые устройства.
|
Модель |
Описание |
|
ASR-9010-DC |
Шасси Cisco ASR 9010 DC |
|
ASR-9010-AC |
Шасси Cisco ASR 9010 AC |
|
ASR-9010-AC-V2 |
Шасси ASR 9010 AC с PEM версии 2 |
|
ASR-9010-DC-V2 |
Шасси ASR 9010 DC с PEM версии 2 |
|
ASR-9006-DC |
Шасси Cisco ASR 9006 DC |
|
ASR-9006-AC |
Шасси Cisco ASR 9006 AC |
|
ASR-9006-AC-V2 |
Шасси ASR 9006 AC с PEM версии 2 |
|
ASR-9006-DC-V2 |
Шасси ASR 9006 DC с PEM версии 2 |
Сравнить с похожими товарами
В таблице 3 приведено сравнение A9K-2T20GE-E и A9K-8T-L.
|
Код товара |
A9K-2T20GE-B |
A9K-8T-L |
|
Описание товара |
2-Port 10GE, 20-Port GE комбинированная линейная карта с очередью Medium, требуются XFP для 10GE и SFP для GE |
Линейная карта 8-Port 10GE Low Queue, требует XFP |
|
Поддерживаемые устройства |
Маршрутизатор Cisco ASR 9000 |
Маршрутизатор Cisco ASR 9000 |
|
Подключение |
10-Mbps, 100-Mbps, 1-Gbps и 10-Gbps, Ethernet 802.3 |
10-Mbps, 100-Mbps, 1-Gbps и 10-Gbps, Ethernet 802.3 |
|
Память |
4 ГБ DRAM |
4 ГБ DRAM |
|
Физические размеры (В x Ш x Г); масса |
14 x 1.72 x 20.5 in. (35.56 x 4.37 x 52.07 cm) от 14 до 19 фунтов (от 6.35 до 8.62 кг) |
14 x 1.72 x 20.5 in. (35.56 x 4.37 x 52.07 cm) от 14 до 19 фунтов (от 6.35 до 8.62 кг) |
Получить больше информации
Есть вопросы о линейной карте A9K-2T20GE-B?
Свяжитесь с нами через Онлайн-чат или [email protected].
Спецификация
Технические характеристики A9K-2T20GE-B
Спецификация A9K-2T20GE-B |
|
|
Партийный номер |
A9K-2T20GE-B |
|
Описание товара |
2-Port 10GE, 20-Port GE комбинированная линейная карта с очередью Medium, требуются XFP для 10GE и SFP для GE |
|
Всего очередей |
96,000 – 192,000 |
|
Политики (policers) |
64,000 – 128,000 |
|
Точки потока Ethernet (EFP) |
16,000 |
|
Поддержка Cisco IOS XR Software |
● Модульная архитектура ПО: Cisco IOS XR Software демонстрирует лидерство Cisco в сетевых технологиях, помогая клиентам раскрыть потенциал своих сетей и Интернета. ПО обеспечивает исключительную масштабируемость маршрутизации, высокую доступность, изоляцию сервисов и управляемость, отвечая критически важным требованиям сетей следующего поколения. ● Защита инфраструктуры операционной системы: Cisco IOS XR Software использует архитектуру микроядра, которая выносит за пределы ядра все функции, кроме самых критичных, таких как управление памятью и распределение потоков. Это предотвращает распространение сбоев приложений, файловых систем и даже драйверов устройств на весь сервис. ● Защита процессов и потоков: каждый процесс — даже отдельные потоки процессов — выполняется в собственном защищенном адресном пространстве памяти, а взаимодействие между процессами осуществляется через четко определенные, безопасные и с контролем версий программные интерфейсы (API). Это существенно снижает влияние сбоя любого процесса на другие процессы. ● Перезапуск процессов: линейные карты позволяют перезапускать критичные процессы управляющей плоскости как вручную, так и автоматически в ответ на сбой процесса, а не перезагружать всю ОС. Эта функция поддерживает цель Cisco IOS XR Software — непрерывную доступность системы — и обеспечивает быстрое восстановление после сбоев процессов или протоколов с минимальным влиянием на клиентов и трафик. ● Контрольные точки состояния: линейные карты способны сохранять память и критичное рабочее состояние при перезапуске процессов, чтобы маршрутные смежности и состояние сигнализации сохранялись во время переключения RSP. |
|
Гибкие сервисы Ethernet |
● Виртуальные соединения Ethernet (EVC): сервисы Ethernet поддерживаются через отдельные EVC, которые переносят трафик определенного типа сервиса или конечного пользователя по сети. Сервисы на базе EVC могут использоваться совместно с сервисами на базе MPLS L2VPNs и развертываниями native Ethernet switching. ● Гибкая классификация VLAN: классификация в EFP включает VLAN с одним тегом, VLAN с двойным тегом (QinQ и 802.1ad), непрерывные диапазоны VLAN и непоследовательные списки VLAN. ● Мостовое соединение IEEE: линейные карты поддерживают нативное мостовое соединение на основе IEEE 802.1Q, IEEE 802.1ad, 802.1ah и механизмов инкапсуляции QinQ VLAN. ● IEEE 802.1s Multiple Spanning Tree (MST): MST расширяет протокол Rapid Spanning Tree Protocol (RSTP) 802.1w на несколько остовных деревьев, обеспечивая быструю сходимость и балансировку нагрузки. ● MST Access Gateway: шлюз MST Access обеспечивает устойчивый механизм с быстрой сходимостью для агрегации и подключения к кольцам доступа Ethernet. |
|
Сервисы L2VPN |
● Virtual Private LAN Services (VPLS): сервисы относятся к классу VPN, которые обеспечивают подключение нескольких площадок в одном мостовом домене через управляемую сеть IP/MPLS. VPLS представляет клиентам интерфейс Ethernet, упрощая границу LAN и WAN для операторов связи и клиентов, и обеспечивает быстрое и гибкое предоставление сервисов, поскольку полоса пропускания сервиса не привязана к физическому интерфейсу. Все сервисы в VPLS выглядят как находящиеся в одной LAN независимо от местоположения. ● Иерархический VPLS (HVPLS): HVPLS вводит уровень иерархии на периферии сети VPLS для повышения масштабируемости. Поддерживаются два варианта HVPLS: доступ QinQ и доступ Ethernet over MPLS (псевдопроводной). ● Virtual Private Wire Service (VPWS) с Ethernet over MPLS (EoMPLS): EoMPLS переносит кадры Ethernet через ядро MPLS с помощью псевдопроводов. Отдельные EFP или трафик со всего порта могут передаваться через магистраль MPLS по псевдопроводам до выходного интерфейса или подинтерфейса. ● Резервирование псевдопроводов: поддерживает определение резервного псевдопровода для защиты основного псевдопровода при его отказе. ● G.8032: G.8032 — функция, обеспечивающая защиту трафика Ethernet в кольцевой топологии со временем переключения менее 50 мс. Реализация на Cisco ASR 9000 Series соответствует версии 2 стандарта ITU-T. ● Сшивание многосегментных псевдопроводов: метод объединения двух псевдопроводов в перекрестное соединение. |
|
Multicast |
● Multicast IPv4: линейные карты поддерживают протокол IGMP версий 2 и 3 (IGMPv2 и v3), Protocol Independent Multicast-Source Specific Multicast (PIM-SSM), PIM sparse mode (PIM-SM), PIM SSM Mapping, Multicast Source Discovery Protocol (MSDP), Multicast VPN и Anycast rendezvous point (RP). ● Снупинг IGMP v2 и v3: этот механизм уровня 2 эффективно отслеживает членство в multicast в сети L2VPN. Отдельные IGMP-запросы отслеживаются на уровне VLAN или псевдопровода, а затем результаты суммируются в одно восходящее сообщение join. В сетях широкополосного доступа это позволяет сети отправлять нисходящим пользователям только те каналы, которые они смотрят. |
|
OA&M |
● Ethernet OA&M (EOAM) (IEEE 802.3ah): канальный уровень Ethernet OA&M — важный компонент EOAM, обеспечивающий OA&M физического канала для мониторинга его состояния и помощи в изоляции неисправностей. Вместе с 802.1ag канальный OA&M Ethernet может использоваться для быстрого обнаружения отказа канала и передачи сигнала о локальном отказе удаленным узлам. ● EOAM (IEEE 802.1ag): Ethernet Connectivity Fault Management (E-CFM) — подмножество EOAM, предоставляющее множество протоколов и процедур для обнаружения и проверки пути через мосты и LAN стандарта 802.1. ● EOAM (ITU Y.1731): Y.1731 предоставляет два отдельных набора функций: управление неисправностями (FM) и мониторинг производительности (PM). Управление неисправностями опирается на типы сообщений 802.1ag, позволяя проверять сеть Ethernet и предоставляя инструментарий для устранения выявленных неисправностей. Мониторинг производительности позволяет операторам связи предоставлять SLA своим конечным клиентам, измеряя задержку, латентность и потери в сети Ethernet. ● Ethernet LMI (E-LMI): Ethernet Local Management Interface (E-LMI) — протокол между пограничным устройством абонента (CE) и пограничным устройством провайдера (PE). Работает только на линии UNI (User Network Interface) между PE и CE и уведомляет устройство CE о состоянии подключения и параметрах конфигурации сервисов Ethernet, доступных на порту CE. ● MPLS OA&M: линейные карты поддерживают ping LSP, traceroute LSP и VCCV. |
|
Маршрутизация уровня 3 |
● Маршрутизация IPv4: Cisco IOS XR Software поддерживает широкий спектр сервисов IPv4 и протоколов маршрутизации, включая BGP, IS-IS, OSPF, RIP, статическую маршрутизацию, IPv4 Multicast, RPL, а также функции HSRP и VRRP. ● Маршрутизация IPv6: Cisco IOS XR Software поддерживает сервисы IPv6, включая OSPFv3, IS-IS, Virtual Router Redundancy Protocol (VRRPv6), ретрансляцию DHCPv6 и статическую маршрутизацию. ● BGP Prefix Independent Convergence (PIC): BGP PIC обеспечивает сходимость маршрутов BGP с помощью технологии быстрой сходимости, уникальной для Cisco IOS XR Software. |
|
MPLS L3VPN |
● MPLS L3VPN: функция IP VPN для MPLS позволяет сети Cisco IOS Software или Cisco IOS XR Software развертывать масштабируемые магистральные сервисы IPv4 Layer 3 VPN. IP VPN является основой, на которой компании развертывают и администрируют сервисы добавленной стоимости, включая приложения и сетевую коммерцию с хостингом данных, а также телефонные сервисы для бизнес-клиентов. ● Carrier supporting carrier (CSC): CSC позволяет провайдеру MPLS VPN подключать географически разобщенные площадки через другого магистрального провайдера, сохраняя при этом частное адресное пространство для VPN клиентов. CSC реализован в соответствии с IETF RFC 4364. ● Selective VRF Download: функция позволяет выборочно загружать записи VRF FIB (forwarding information base) на линейные карты, являющиеся членами соответствующего VRF для каждого VRF. Это обеспечивает большую масштабируемость FIB на уровне шасси, не перегружая линейные карты ненужными записями FIB. ● 6PE и 6VPE: 6PE и 6VPE позволяют внедрять IPv6 с периферии масштабируемым образом, без каких-либо ограничений адресации IPv6 и без угрозы для хорошо контролируемой магистрали IPv4. Решение характеризуется минимальными рисками и операционными затратами и не влияет ни на существующую магистраль IPv4/MPLS, ни на периферийные и клиентские сети IPv6. |
|
MPLS Traffic Engineering (TE) |
● MPLS Traffic Engineering: Cisco IOS XR Software поддерживает протоколы MPLS, такие как Traffic Engineering-Fast Reroute (TE-FRR), Resource Reservation Protocol (RSVP), Label Distribution Protocol (LDP) и Targeted Label Distribution Protocol (T-LDP). ● MPLS Traffic Engineering Preferred Path: функции предпочтительного туннельного пути позволяют сопоставлять псевдопровода с определенными туннелями traffic engineering. Каналы подключения (attachment circuits) перекрестно соединяются с конкретными туннельными интерфейсами MPLS TE, а не с IP-адресами удаленных пограничных маршрутизаторов провайдера (доступных через IGP или LDP). ● MPLS Traffic Engineering Auto-Bandwidth: MPLS TE автоматическая настройка полосы пропускания позволяет автоматически корректировать выделение полосы пропускания для туннелей traffic engineering на основе измеренной нагрузки трафика. ● Point to Multipoint (P2MP) Traffic Engineering: функция MPLS P2MP TE позволяет пересылать трафик MPLS от одного источника к нескольким получателям. P2MP TE обеспечивает единую точку управления трафиком и возможность настройки явных путей для оптимизации распределения трафика, а также преимущество распространения защиты FRR на подпути LSP P2MP TE. |
|
Высокая доступность |
● MPLS TE-FRR: MPLS Traffic Engineering-FRR обеспечивает защиту Layer 3 с переключением для сетей, настроенных с MPLS LSP. MPLS TE-FRR обеспечивает временную перемаршрутизацию в обход отказавшего канала, узла или пути. ● Bidirectional Forwarding Detection (BFD): BFD — протокол обнаружения, предназначенный для быстрого обнаружения отказов пути передачи для всех типов сред, инкапсуляций, топологий и протоколов маршрутизации. ● Агрегированные каналы 802.3ad: линейные карты поддерживают объединение нескольких линков для повышения отказоустойчивости и возможности балансировки трафика между участниками агрегации. ● Multichassis Link Aggregation Group (MC-LAG): MC-LAG обеспечивает стандартный пакет 802.3ad для подключения устройства к паре маршрутизаторов агрегации Cisco ASR 9000 Series, которые выглядят для подключаемого устройства как один маршрутизатор. Быстрое восстановление возможно даже при отказе линка или узла, что улучшает условия работы подключаемого устройства. MC-LAG может работать с широким набором решений на маршрутизаторах Cisco ASR 9000 Series, таких как бизнес-L2VPN и L3VPN, backhaul для домашних сервисов, агрегация мобильной связи и периферия провайдера услуг. |
|
Управляемость |
Управляемость Cisco IOS XR Software: функция предоставляет отраслевые стандартные интерфейсы управления, включая модульный интерфейс командной строки (CLI), Simple Network Management Protocol (SNMP), Cisco Discovery Protocol (CDP), Link Layer Discovery Protocol (LLDP) и нативные XML-интерфейсы. Smart Call Home (SCH): эта проактивная функция поддержки выявляет и сообщает о проблемах до того, как они повлияют на ваш бизнес. Это сокращает время на поиск неисправностей и ускоряет устранение сетевых проблем. Cisco Active Network Abstraction (ANA): Cisco ANA — гибкая, независимая от вендора система управления для многотехнологичной многосервисной сетевой среды. Работая между сетью и уровнем операционной поддержки (OSS), Cisco ANA агрегирует виртуальные сетевые элементы (VNE) в программно-определяемую виртуальную сеть, подобно тому как реальные сетевые элементы формируют реальную сеть. Cisco ANA динамически обнаруживает сетевые компоненты и отслеживает состояние сетевых элементов почти в реальном времени. Cisco ANA предлагает операторам связи: ● Упрощенная интеграция приложений OSS с сетевой информацией ● Гибкая общая инфраструктура для управления сетевыми ресурсами ● Единые процедуры и интерфейсы для всех сетевых элементов |
|
Безопасность |
Cisco IOS XR Software: ПО предоставляет комплексные функции сетевой безопасности, включая списки контроля доступа (ACL); защиту плоскости управления; аутентификацию маршрутизации; аутентификацию, авторизацию и учет (AAA) и TACACS+; протокол Secure Shell (SSH); SNMPv3; а также поддержку языка политик маршрутизации (RPL). Layer 2 ACL: эта функция безопасности позволяет фильтровать пакеты в рамках EVC по MAC-адресам. Layer 3 ACL: функция обеспечивает сопоставление ACL по атрибутам пакетов IPv4. Безопасность: поддерживаются многие критически важные функции безопасности: ● Фильтрация протокола управления уровня 2 802.1ad (L2CP) и BPDU (bridge protocol data unit) ● Ограничение MAC-адресов на EFP или мостовой домен ● Блокировка штормов unicast, multicast и broadcast на любом интерфейсе или порту ● Блокировка затопления неизвестным unicast (UUFB) ● Снупинг DHCP (Dynamic Host Configuration Protocol) ● Unicast Reverse Path Forwarding (URPF) ● Безопасность плоскости управления ● Динамическая инспекция ARP (DAI) ● IP Source Guard (IPSG) |
|
Подключение |
10-Mbps, 100-Mbps, 1-Gbps и 10-Gbps, Ethernet 802.3 |
|
Память |
4 ГБ DRAM |
|
Опции |
Каждая линейная карта доступна в варианте low queue, base или extended. |
|
Физические размеры (В x Ш x Г); масса |
14 x 1.72 x 20.5 in. (35.56 x 4.37 x 52.07 cm) от 14 до 19 фунтов (от 6.35 до 8.62 кг) |
|
Питание |
Максимум 350W – 630W (в зависимости от типа карты); типично 310W – 565W (в зависимости от типа карты) |
|
Рабочая температура (номинальная) |
От 41 до 104ºF (от 5 до 40ºC) |
|
Рабочая температура |
от 23 до 131 ºF (от –5 до 55 ºC) |
|
Рабочая влажность (номинальная) (относительная влажность) |
от 10 до 85% |
|
Температура хранения |
–40 до 158°F (–40 до 70°C) |
|
Хранение (относительная влажность) |
от 5 до 95 % Примечание: не более 0.024 кг воды на 1 кг сухого воздуха |
|
Рабочая высота над уровнем моря |
От –60 до 4000 м (до 2000 м соответствует требованиям IEC, EN, UL и CSA 60950) |
|
Стандарты NEBS (Network Equipment Building Standards) |
Cisco ASR 9000 Series разработана для решения следующих задач: ● SR-3580: уровни соответствия NEBS (Level 3) ● GR-1089-CORE: NEBS EMC и безопасность ● GR-63-CORE: физическая защита NEBS ● VZ.TPR.9205: Verizon TEEER |
|
Стандарты ETSI |
Cisco ASR 9000 Series разработан для соответствия (сертификация в процессе): ● EN300 386: телекоммуникационное сетевое оборудование (EMC) ● ETSI 300 019, класс хранения 1.1 ● ETSI 300 019, класс транспортировки 2.3 ● ETSI 300 019, класс стационарного использования 3.1 ● EN55022: оборудование информационных технологий (излучения) ● EN55024: оборудование информационных технологий (помехоустойчивость) ● EN50082-1/EN-61000-6-1: общий стандарт помехоустойчивости |
|
Стандарты EMC |
Cisco ASR 9000 Series разработана для решения следующих задач: ● FCC, класс A ● ICES 003 Class A ● AS/NZS 3548 Class A ● CISPR 22 (EN55022) Class A ● VCCI класс A ● BSMI Class A ● IEC/EN 61000-3-2: гармонические составляющие в сети питания ● IEC/EN 61000-3-3: колебания напряжения и фликер ● EN 50121-4: электромагнитная совместимость на железнодорожном транспорте |
|
Устойчивость к помехам |
Cisco ASR 9000 Series разработана для решения следующих задач: ● IEC/EN-61000-4-2: помехоустойчивость к электростатическим разрядам (8kV контактный, 15kV воздушный) ● IEC/EN-61000-4-3: помехоустойчивость к излучаемым помехам (10V/m) ● IEC/EN-61000-4-4: помехоустойчивость к электрическим быстрым переходным процессам (2kV питание, 1kV сигнальные цепи) ● IEC/EN-61000-4-5: порт AC для перенапряжений (4kV CM, 2kV DM) ● IEC/EN-61000-4-5: сигнальные порты (1kV) ● IEC/EN-61000-4-5: порт DC с защитой от перенапряжения (1kV) ● IEC/EN-61000-4-6: помехоустойчивость к кондуктивным помехам (10Vrms) ● IEC/EN-61000-4-8: помехоустойчивость к магнитному полю промышленной частоты (30A/m) ● IEC/EN-61000-4-11: провалы напряжения, кратковременные прерывания и колебания напряжения ● EN 50121-4: электромагнитная совместимость на железнодорожном транспорте |
|
Безопасность |
Cisco ASR 9000 Series разработана для решения следующих задач: ● UL/CSA/IEC/EN 60950-1 ● IEC/EN 60825: безопасность лазерного излучения ● ACA TS001 ● AS/NZS 60950 ● FDA: Свод федеральных правил по безопасности лазеров |