Код модели: PA-5060
Специальная цена на товар: цена не указана
Напишите нам, чтобы получить специальную цену: [email protected]
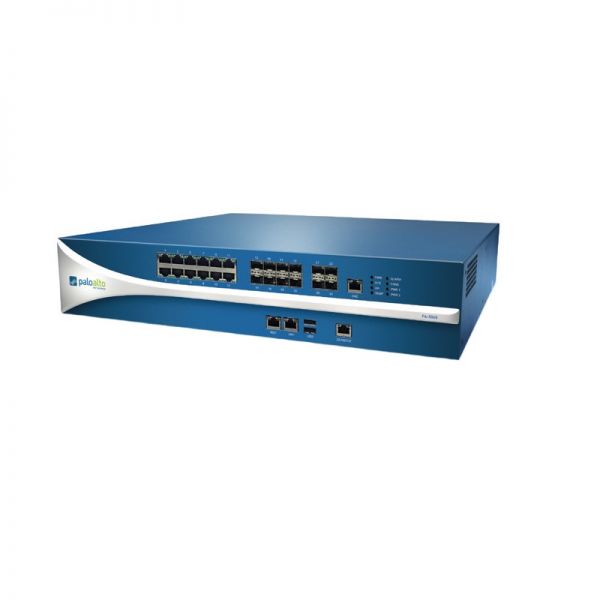
Технические характеристики PA-5060
Спецификация PAN-PA-5060 |
|
|
Модель |
PA-5060 |
|
Описание производительности и возможностей |
|
|
Пропускная способность межсетевого экрана (с App-ID) |
20 Gbps |
|
Пропускная способность защиты от угроз |
10 Gbps |
|
Пропускная способность IPSec VPN |
4 Gbps |
|
Новых сессий в секунду |
120,000 |
|
Максимальное количество сессий |
4,000,000 |
|
Туннели IPSec VPN / интерфейсы туннелей |
8,000 |
|
Одновременные пользователи GlobalProtect (SSL VPN) |
20,000 |
|
Сессии расшифровки SSL |
90,000 |
|
Входящие сертификаты SSL |
1,000 |
|
Виртуальные маршрутизаторы |
225 |
|
Виртуальные системы (базовые/максимум 2) |
25/225* |
|
Зоны безопасности |
900 |
|
Макс. количество политик |
40,000 |
|
Описание оборудования |
|
|
I/O |
(12) 10/100/1000, (8) Gigabit SFP, (4) 10 Gigabit SFP+ |
|
Ввод-вывод управления |
(2) порта высокой доступности 10/100/1000, |
|
Варианты хранения |
Один или два твердотельных накопителя (SSD) |
|
Объём хранилища |
120GB, 240GB SSD, RAID 1 |
|
Блок питания (потребляемая мощность средняя/максимальная) |
Резервированный блок питания 450W AC (330W/415W) |
|
Max BTU/HR |
1,416 |
|
Входное напряжение (входная частота) |
100-240VAC (50-60Hz); от -40 до -72 В DC |
|
Максимальное потребление тока |
8A@100VAC, 14A@48VDC |
|
Средняя наработка на отказ (MTBF) |
6,5 года |
|
Пусковой ток (макс.) |
80A@230VAC; 40A@120VAC; 40A@48VDC |
|
Монтаж в стойку |
2U, стандартная стойка 19″ |
|
Габариты |
3.5″H x 20″D x 17.5″W |
|
Вес (отдельное устройство / в комплектации поставки) |
41 фунт / 55 фунтов |
|
Безопасность |
UL, CUL, CB |
|
EMI |
FCC Class A, CE Class A, VCCI Class A |
|
Сертификаты |
NEBS Level 3, FIPS level 2, ICSA |
|
Окружающая среда |
|
|
Рабочая температура |
от 32° до 122° F, от 0° до 50° C |
|
Температура в нерабочем состоянии |
от -4° до 158° F, от -20° до 70° C |
Серия Palo Alto Networks PA-5000 включает три высокопроизводительные модели: PA-5060, PA-5050 и PA-5020, все они предназначены для высокоскоростных ЦОД и шлюзов доступа в Интернет.
Используйте PA-5060, PA-5050 и PA-5020, чтобы безопасно включать приложения, пользователей и контент в высокоскоростных ЦОД, крупных шлюзах доступа в Интернет, у операторов услуг и в многоарендных средах. Предсказуемая пропускная способность до 20 Гбит/с достигается за счёт выделенной обработки для сети, безопасности, инспекции контента и управления.
Краткие характеристики
В таблице 1 приведены краткие характеристики.
|
Артикул |
PAN-PA-5060 |
|
Описание |
Palo Alto Networks PA-5060, пропускная способность межсетевого экрана 20 Гбит/с, предотвращения угроз 10 Гбит/с |
|
Пропускная способность межсетевого экрана (с App-ID) |
10 Gbps |
|
Пропускная способность защиты от угроз |
5 Gbps |
|
Пропускная способность IPSec VPN |
4 Gbps |
|
Туннели IPSec VPN / интерфейсы туннелей |
4,000 |
|
Виртуальные маршрутизаторы |
125 |
|
Зоны безопасности |
500 |
Подробности товара
Функции безопасности
1.Application: видимость
Номера портов, протоколы и IP-адреса полезны для сетевых устройств, но они ничего не говорят о том, что происходит в вашей сети. Подробная информация о приложениях, пользователях и контенте, проходящем через сеть, позволяет быстро оценить связанные с ними риски и оперативно реагировать. Используя богатый контекст, который предоставляют межсетевые экраны Palo Alto Networks, наши инструменты визуализации, анализа и отчетности помогают быстро получить представление о действиях в сети и анализировать инциденты как в текущем, так и в сравнительном разрезе.
2.User: видимость
Ключевой компонент политик безопасного включения приложений.
Традиционно политики безопасности применялись на основе IP-адресов, однако всё более динамичный характер пользователей и приложений означает, что одних IP-адресов недостаточно в качестве элемента управления политиками для безопасного включения приложений. Межсетевые экраны следующего поколения Palo Alto Networks интегрируются с широким набором корпоративных каталогов и служб терминального доступа.
3.Antivirus
Защита от вредоносного ПО на уровне сети.
Всё более широкое использование социальных сетей, мессенджеров и других приложений, не связанных с работой, создает множество каналов проникновения вирусов, шпионского ПО, червей и других видов вредоносных программ. Межсетевые экраны нового поколения Palo Alto Networks позволяют блокировать нежелательные приложения с помощью App-ID, а затем проверять разрешенные приложения на наличие вредоносного ПО.
4.Data: фильтрация и блокировка файлов
Функции контроля на уровне приложений, блокировки файлов по типу и фильтрации данных в наших межсетевых экранах нового поколения позволяют реализовать набор политик, которые помогают сбалансировать разрешение использования личных или не связанных с работой приложений с деловыми и защитными рисками несанкционированной передачи файлов и данных.
5.Modern: защита от вредоносного ПО
WildFire: защита от целевых и неизвестных угроз.
Современные злоумышленники всё чаще используют целевые и новые неизвестные разновидности вредоносного ПО, чтобы обойти традиционные средства защиты. Для решения этой задачи Palo Alto Networks разработала WildFire, которая выявляет новое вредоносное ПО за считанные минуты. Запуская подозрительные файлы в виртуальной среде и наблюдая за их поведением, Palo Alto Networks быстро и точно определяет вредоносное ПО, даже если образец ранее не встречался. Как только файл признан вредоносным, WildFire автоматически формирует защитные правила, которые доставляются всем подписчикам WildFire в течение часа после обнаружения. Лицензия WildFire предоставляет вашей ИT-команде богатый набор криминалистических данных: кто был целью атаки, какое приложение использовалось для доставки и какие URL были частью атаки.
Сетевые функции
1.Decryption
Контроль зашифрованного трафика.
Берите под контроль трафик, зашифрованный по SSL и SSH, и убедитесь, что он не используется для скрытия нежелательной активности или опасного контента. С помощью расшифровки и инспекции на основе политик вы можете убедиться, что SSL и SSH используются только в деловых целях, а не для распространения угроз или несанкционированной передачи данных.
2.IPv6
Безопасное включение приложений, пользователей и контента в средах IPv6.
Наши межсетевые экраны следующего поколения позволяют внедрять единые безопасные политики включения приложений в средах IPv6, IPv4 и смешанных средах.
3.Networking
Гибкая сетевая архитектура включает динамическую маршрутизацию, коммутацию и VPN-подключения, что позволяет легко развернуть межсетевые экраны Palo Alto Networks следующего поколения практически в любой сетевой среде.
4.VPN
VPN-подключения на основе стандартов.
Безопасные подключения «площадка–площадка» и удалённых пользователей являются критически важным компонентом инфраструктуры. Каждая платформа межсетевого экрана Palo Alto Networks следующего поколения позволяет легко и безопасно обмениваться данными между площадками по стандартным IPSec VPN-соединениям. Коммуникации удалённых пользователей защищены широким набором функций VPN.
Сравнить с похожими товарами
Таблица 2 показывает сравнение.
|
Модель |
PAN-PA-5020 |
PAN-PA-5050 |
PAN-PA-5060 |
|
Пропускная способность межсетевого экрана (с App-ID) |
5 Gbps |
10 Gbps |
20 Gbps |
|
Пропускная способность защиты от угроз |
2 Gbps |
5 Gbps |
10 Gbps |
|
Пропускная способность IPSec VPN |
2 Gbps |
4 Gbps |
4 Gbps |
|
Новых сессий в секунду |
120,000 |
120,000 |
120,000 |
|
Максимальное количество сессий |
1,000,000 |
2,000,000 |
4,000,000 |
|
Туннели IPSec VPN / интерфейсы туннелей |
2,000 |
4,000 |
8,000 |
|
Одновременные пользователи GlobalProtect (SSL VPN) |
5,000 |
10,000 |
20,000 |
|
Сессии расшифровки SSL |
15,000 |
45,000 |
90,000 |
|
Входящие сертификаты SSL |
100 |
300 |
1,000 |
|
Виртуальные маршрутизаторы |
20 |
125 |
225 |
|
Виртуальные системы (базовые/максимум 2) |
10/20* |
25/125* |
25/225* |
|
Зоны безопасности |
80 |
500 |
900 |
|
Макс. количество политик |
10,000 |
20,000 |
40,000 |
Получить подробную информацию
Есть вопросы о PAN-PA-5060
Свяжитесь с нами через Онлайн-чат или [email protected].